पासवर्ड मैनेजर: आपको इसकी ज़रूरत क्यों है
ईमानदारी से बताइए: आपके कितने ऑनलाइन खातों का पासवर्ड एक ही है, या उससे मिलता-जुलता कोई रूप? अगर जवाब है “उनमें से ज़्यादातर का,” तो आप बहुमत में हैं — और असली ख़तरे में हैं। औसत व्यक्ति दर्जनों लॉगिन संभालता है, और इंसानी याददाश्त हर खाते के लिए अलग मज़बूत पासवर्ड बनाकर याद रख ही नहीं सकती। इसलिए हम पासवर्ड दोहराते हैं, आसान बनाते हैं, और उम्मीद करते हैं। हमलावर ठीक इसी उम्मीद पर भरोसा करते हैं। पासवर्ड मैनेजर इस समस्या को जड़ से हल करता है: यह आपके हर खाते के लिए एक अनोखा, रैंडम और मज़बूत पासवर्ड बनाता है, उन सभी को याद रखता है, और उन्हें आपके लिए भर देता है — जबकि आपको सिर्फ़ एक मास्टर पासवर्ड याद रखना होता है। यह गाइड समझाती है कि पासवर्ड मैनेजर कैसे काम करते हैं, वे विकल्पों की तुलना में क्यों सुरक्षित हैं, और आप एक ही दोपहर में इनका उपयोग कैसे शुरू कर सकते हैं।
समस्या: पासवर्ड दोहराना एक भरी हुई डोमिनो की कतार है
डेटा ब्रीच अब दुर्लभ घटनाएँ नहीं रह गई हैं; वे पृष्ठभूमि का शोर बन गई हैं। ब्रीच हुई वेबसाइटों से अरबों ईमेल पते और पासवर्ड ऐसे संग्रहों में घूमते हैं जिन्हें अपराधी ख़रीदते, बेचते और अपने आप जाँचते हैं। इसके बाद होने वाले हमले को क्रेडेंशियल स्टफ़िंग कहते हैं: सॉफ़्टवेयर आपके लीक हुए ईमेल और पासवर्ड के संयोजन को सैकड़ों दूसरी साइटों — बैंकों, ईमेल प्रदाताओं, शॉपिंग खातों — पर कुछ ही सेकंड में आज़माता है। अगर आपने वही पासवर्ड दोहराया है, तो किसी भूले-बिसरे फ़ोरम की एक ब्रीच आपके ईमेल तक पहुँच सकती है, और आपके ईमेल से पासवर्ड रीसेट करके लगभग हर दूसरी चीज़ अनलॉक हो जाती है। यह डोमिनो की एक कतार है, और पासवर्ड दोहराना ही उन्हें कतार में लगाता है।
असहज सच्चाई यह है कि “मज़बूत” दोहराए गए पासवर्ड भी व्यवहार में कमज़ोर होते हैं, क्योंकि पासवर्ड के लीक हो जाने के बाद मज़बूती मायने नहीं रखती। अनोखापन ही आपकी रक्षा करता है, और बड़े पैमाने पर अनोखापन ठीक वही है जो इंसानी याददाश्त नहीं दे सकती। सुरक्षा की माँग और लोगों की याद रखने की क्षमता के बीच का यही अंतर पासवर्ड मैनेजर भरता है।
पासवर्ड मैनेजर क्या है?
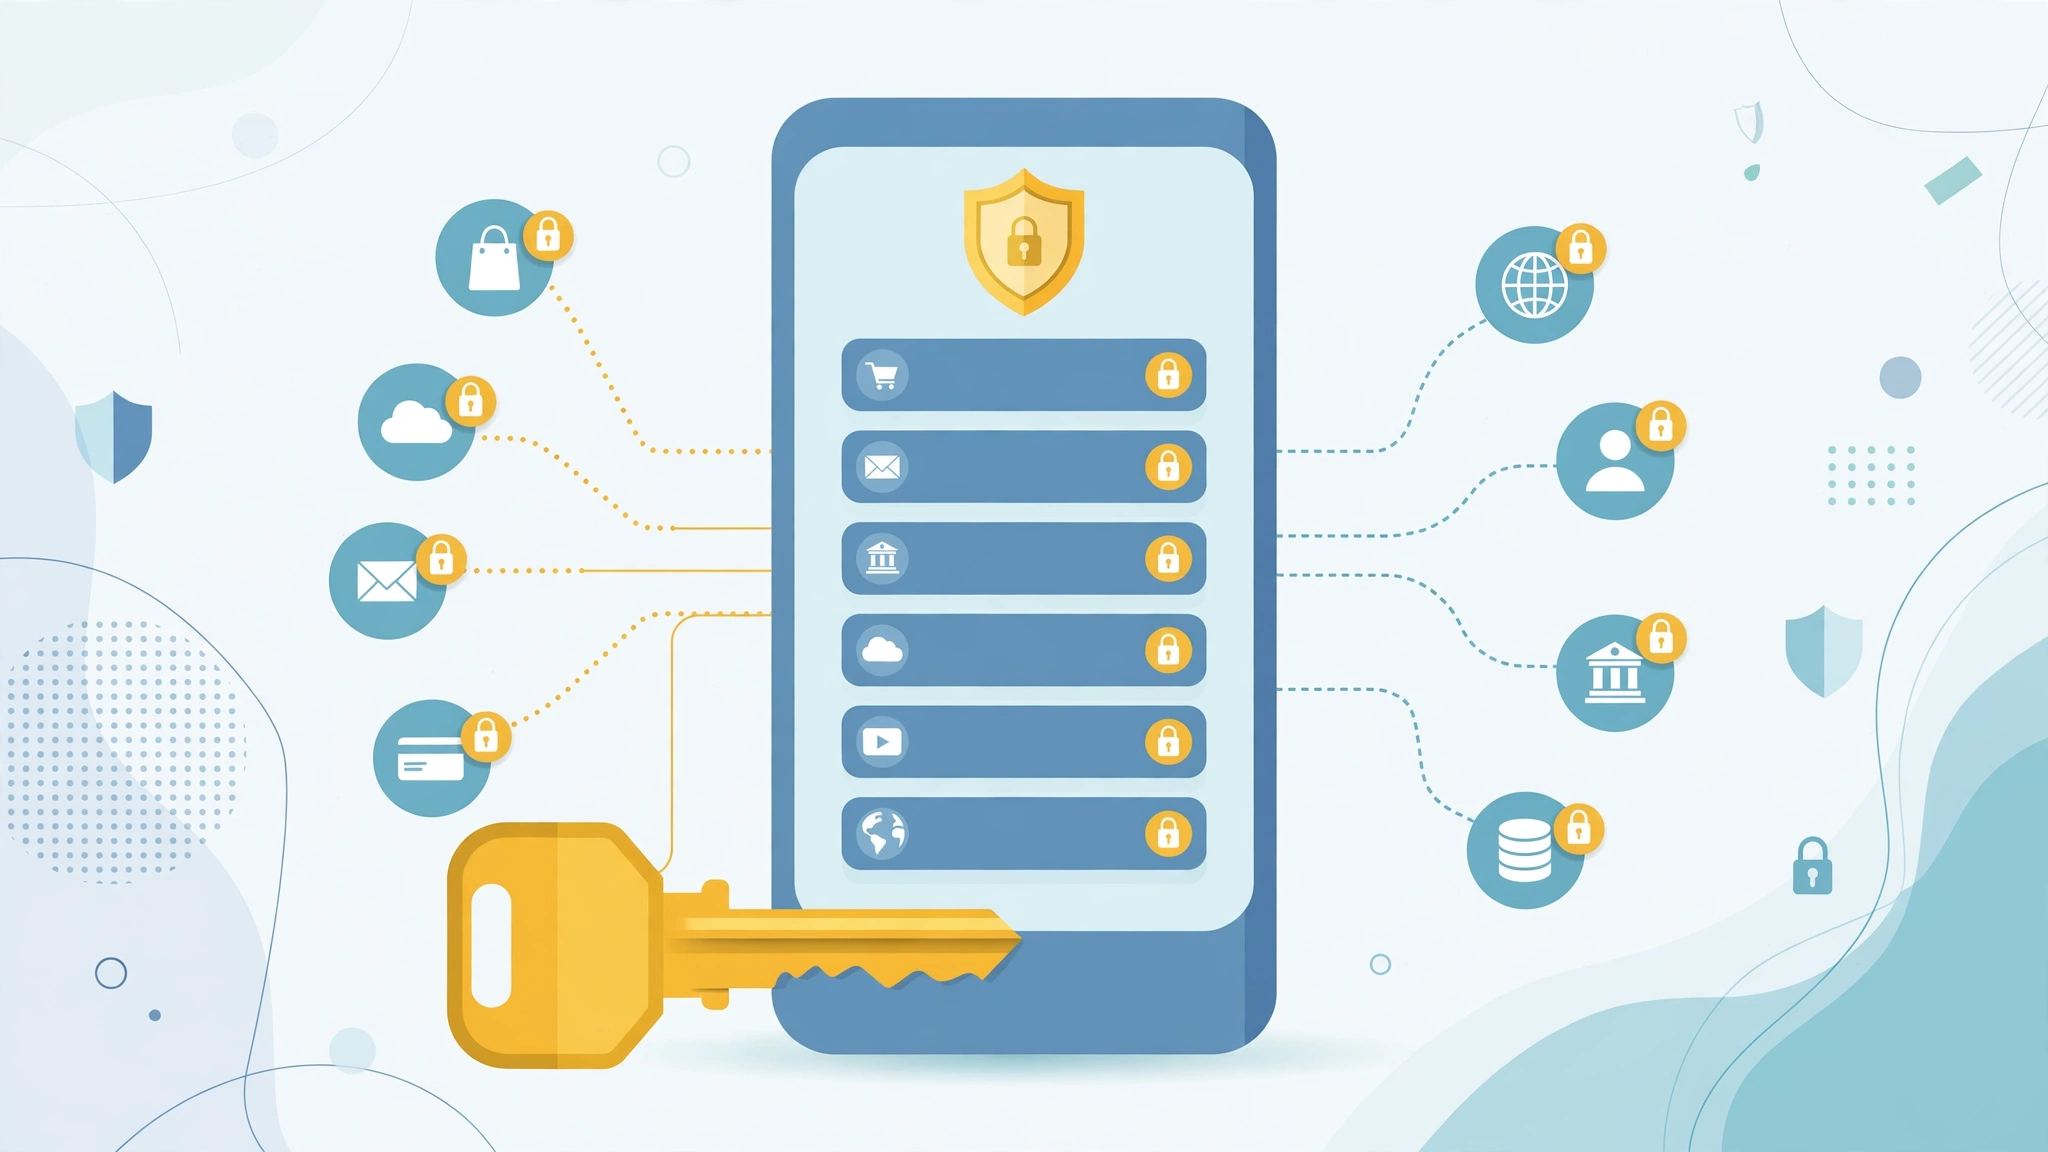
पासवर्ड मैनेजर एक ऐप है जो आपके सभी लॉगिन एक एन्क्रिप्टेड वॉल्ट में रखता है। आप वॉल्ट को एक मास्टर पासवर्ड से अनलॉक करते हैं (अक्सर अपने फ़िंगरप्रिंट या चेहरे के साथ), और मैनेजर बाकी सब संभालता है: K7#vQm2!zLp9$xR जैसे रैंडम पासवर्ड बनाना जिन्हें कोई इंसान न बनाएगा न याद रखेगा, नए लॉगिन बनाते समय उन्हें सहेजना, और वेबसाइटों व ऐप्स पर आपके क्रेडेंशियल अपने आप भरना। अच्छे मैनेजर आपके फ़ोन, कंप्यूटर और ब्राउज़र पर काम करते हैं और एन्क्रिप्टेड वॉल्ट को उनके बीच सिंक करते हैं, ताकि आपके पासवर्ड जहाँ ज़रूरत हो वहाँ उपलब्ध रहें।
लोकप्रिय विकल्पों में Bitwarden, 1Password, Dashlane और Apple, Google व Microsoft प्लेटफ़ॉर्म में बने पासवर्ड मैनेजर शामिल हैं। बिल्ट-इन मैनेजर बहुत बेहतर हो गए हैं और एक अच्छी शुरुआत हैं; समर्पित ऐप्स सुरक्षित शेयरिंग, ब्रीच निगरानी और बेहतर क्रॉस-प्लेटफ़ॉर्म सहायता जैसी सुविधाएँ जोड़ते हैं। आख़िर में सबसे अच्छा पासवर्ड मैनेजर वही है जिसका आप सचमुच उपयोग करेंगे — कोई भी प्रतिष्ठित विकल्प पासवर्ड दोहराने से कहीं ज़्यादा सुरक्षित है।
पासवर्ड मैनेजर आपको सुरक्षित कैसे रखता है?
एन्क्रिप्शन वॉल्ट की रक्षा करता है
आपका वॉल्ट आपके डिवाइस पर आपके मास्टर पासवर्ड को कुंजी के रूप में उपयोग करके, मज़बूत आधुनिक एन्क्रिप्शन से एन्क्रिप्ट होता है। कंपनी के सर्वर केवल उलझा हुआ वॉल्ट रखते हैं — इस डिज़ाइन को ज़ीरो-नॉलेज कहते हैं, क्योंकि प्रदाता भी आपके पासवर्ड नहीं पढ़ सकता। अगर उनके सर्वर ब्रीच हो जाएँ, तो हमलावरों को एन्क्रिप्टेड ब्लॉब मिलेंगे जो हर उपयोगकर्ता के मास्टर पासवर्ड के बिना बेकार हैं। यही कारण है कि आपका मास्टर पासवर्ड मज़बूत होना चाहिए: यह साम्राज्य की एकमात्र कुंजी है, और यह प्रणाली इस तरह बनाई गई है कि कोई भी, कंपनी समेत, आपके भूल जाने पर इसे आपके लिए रीसेट नहीं कर सकता।
अनोखे पासवर्ड ब्रीच को सीमित रखते हैं
मैनेजर के साथ, किसी एक साइट की ब्रीच केवल उसी साइट का एक रैंडम पासवर्ड उजागर करती है। कहीं और आज़माने के लिए कुछ नहीं होता। आप बस वह एक पासवर्ड बदलते हैं और आगे बढ़ जाते हैं। डोमिनो कभी कतार में लगते ही नहीं।
ऑटो-फ़िल मिलती-जुलती साइटों को हराता है
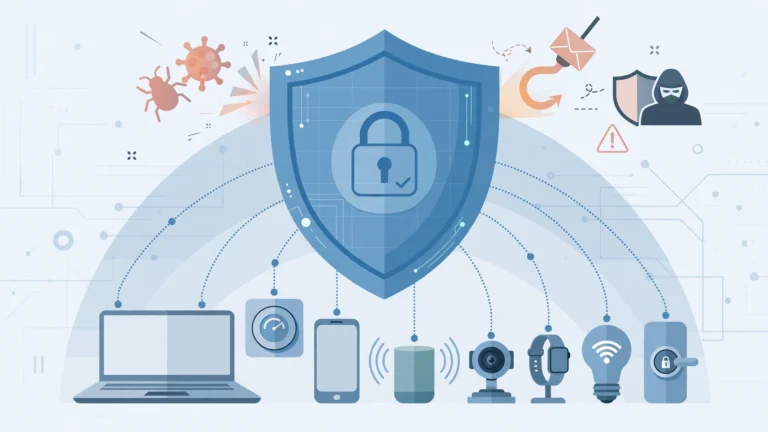
एक सूक्ष्म फ़ायदा: पासवर्ड मैनेजर क्रेडेंशियल केवल उसी असली वेबसाइट डोमेन पर भरते हैं जिसके लिए वे सहेजे गए थे। अगर कोई फ़िशिंग लिंक आपको किसी विश्वसनीय लगने वाले नकली बैंक पेज पर ले जाए, तो मैनेजर आपका पासवर्ड भरने का प्रस्ताव नहीं देगा — यह एक चेतावनी संकेत है जिसे कई लोगों ने ध्यान देना सीख लिया है। इंसान मिलती-जुलती पेजों से आसानी से धोखा खा जाते हैं; मैनेजर हर बार पते की यांत्रिक जाँच करता है।
अपना एक मास्टर पासवर्ड चुनना
चूँकि अब आपको केवल एक पासवर्ड याद रखना है, उसे बेहतरीन बनाइए। सबसे अच्छा तरीका एक पासफ़्रेज़ है: चार या पाँच रैंडम शब्द एक साथ जोड़े हुए, जैसे lantern-river-clockwork-meadow, आदर्श रूप से बीच में कोई संख्या या चिह्न मिला हुआ। अनुमान लगाने वाले हमलों से बचने में लंबाई जटिलता से बेहतर होती है, और पासफ़्रेज़ छोटे चिह्नों के गड़बड़झाले की तुलना में टाइप करना और याद रखना कहीं आसान होता है। इसे कागज़ पर लिखकर, जब तक आप इसे सीख रहे हों, घर में किसी शारीरिक रूप से सुरक्षित जगह पर रखें — दराज़ में रखा एक नोट उस पासवर्ड-दोहराव की तुलना में कहीं छोटा जोखिम है जिसकी जगह यह लेता है। फिर पासवर्ड मैनेजर खाते के लिए ही दो-कारक प्रमाणीकरण (टू-फ़ैक्टर ऑथेंटिकेशन) चालू करके वॉल्ट को और सुरक्षित करें, ताकि चुराया गया मास्टर पासवर्ड अकेला फिर भी पर्याप्त न हो।
एक दोपहर में शुरुआत करना
- एक मैनेजर चुनें। कोई प्रतिष्ठित समर्पित ऐप या आपके प्लेटफ़ॉर्म का बिल्ट-इन विकल्प, दोनों ठीक हैं। इसे अपने फ़ोन और कंप्यूटर पर इंस्टॉल करें और ब्राउज़र एक्सटेंशन जोड़ें।
- अपना खाता और मास्टर पासफ़्रेज़ बनाएँ। तुरंत दो-कारक प्रमाणीकरण सेट करें, और रिकवरी जानकारी कहीं सुरक्षित जगह सहेजें।
- पहले अपने सबसे महत्वपूर्ण खाते जोड़ें। ईमेल से शुरू करें — यह आपके सभी पासवर्ड रीसेट की कुंजी है — फिर बैंकिंग और वित्त, शॉपिंग और सोशल मीडिया। सब कुछ एक साथ करने की कोशिश न करें।
- जैसे-जैसे आगे बढ़ें, दोहराए गए पासवर्ड बदलें। जब आप हर महत्वपूर्ण खाता सहेजें, तो मैनेजर के जेनरेटर का उपयोग करके उसका पासवर्ड एक अनोखे रैंडम पासवर्ड से बदल दें। असली सुरक्षा इसी चरण से आती है।
- बाकी पर धीरे-धीरे काम करें। अगले कुछ हफ़्तों में जब भी आप किसी दूसरी साइट पर लॉग इन करें, उसे सहेजें और उसका पासवर्ड अपडेट करें। एक-दो महीने के भीतर, बिना किसी एक मैराथन सत्र के, आपका पूरा डिजिटल जीवन कवर हो जाएगा।
यह क्रमिक तरीका महत्वपूर्ण है। लोग उन सुरक्षा परियोजनाओं को छोड़ देते हैं जो पूरा सप्ताहांत माँगती हैं; छोटे-छोटे कदमों से अपनाया गया मैनेजर टिकता है, ठीक उसी तरह जैसे व्यवसाय AI ऑटोमेशन में एक साथ सब कुछ करने के बजाय एक वर्कफ़्लो से शुरू करके सफल होते हैं।
आम चिंताएँ, ईमानदारी से जवाब
“क्या मेरे सभी पासवर्ड एक जगह रखना जोखिम भरा नहीं है?”
यह सहज ज्ञान के विरुद्ध लगता है, लेकिन विकल्पों से तुलना कीजिए: दोहराए गए पासवर्ड (एक ब्रीच सब कुछ अनलॉक कर देती है), एक नोटबुक (खो जाती है, कॉपी हो जाती है, या घर में कोई भी पढ़ सकता है), या एक स्प्रेडशीट (बिना एन्क्रिप्शन के और न जाने कहाँ-कहाँ सिंक हुई)। मज़बूत पासफ़्रेज़ और दो-कारक प्रमाणीकरण से सुरक्षित एक एन्क्रिप्टेड, ज़ीरो-नॉलेज वॉल्ट उन सभी से मज़बूत है। आप अपने पासवर्ड एक जगह जमा कर रहे हैं, हाँ — लेकिन एक तिजोरी के अंदर, चिपकने वाले नोटों पर बिखेरने के बजाय।
“अगर मैं अपना मास्टर पासवर्ड भूल जाऊँ तो?”
तो, डिज़ाइन के अनुसार, प्रदाता आपका वॉल्ट अनलॉक नहीं कर सकता — यही इस प्रणाली को भरोसेमंद बनाता है। ज़्यादातर मैनेजर पहले से सेट किए जाने वाले खाता रिकवरी विकल्प देते हैं, जैसे रिकवरी कुंजियाँ या कोई भरोसेमंद पारिवारिक सदस्य। अपनी रिकवरी कुंजी को अपने मास्टर पासवर्ड वाले नोट के साथ कागज़ पर सहेजें, और जोखिम बहुत छोटा हो जाता है।
“अगर पासवर्ड मैनेजर कंपनी हैक हो जाए तो?”
यह उद्योग में हुआ है, और ठीक यही कारण है कि ज़ीरो-नॉलेज डिज़ाइन मायने रखता है: हमलावर जो चुराते हैं वह एन्क्रिप्टेड वॉल्ट होते हैं, और मज़बूत मास्टर पासफ़्रेज़ वाले उपयोगकर्ता सुरक्षित रहे। यह स्वतंत्र सुरक्षा ऑडिट वाले स्थापित प्रदाताओं को चुनने, और दो-कारक प्रमाणीकरण चालू रखने का भी एक कारण है।
इसे दो-कारक प्रमाणीकरण के साथ जोड़ें
पासवर्ड मैनेजर वह संभालता है जो आप जानते हैं; दो-कारक प्रमाणीकरण (2FA) वह जोड़ता है जो आपके पास है। 2FA चालू होने पर, साइन इन करने के लिए आपके पासवर्ड के साथ एक ऑथेंटिकेटर ऐप से एक बार का कोड या आपके फ़ोन पर एक प्रॉम्प्ट चाहिए होता है, इसलिए अगर कोई पासवर्ड किसी तरह लीक भी हो जाए तो वह अंदर घुसने के लिए पर्याप्त नहीं होता। इसे पहले अपने ईमेल, अपनी बैंकिंग और पासवर्ड मैनेजर के लिए चालू करें, फिर समय के साथ जहाँ-जहाँ यह उपलब्ध हो वहाँ जोड़ते जाएँ। कई मैनेजर सुविधा के लिए ये एक बार के कोड रख सकते हैं, हालाँकि अपने सबसे महत्वपूर्ण खातों के कोड अलग ऑथेंटिकेटर ऐप में रखने से एक और स्वतंत्र परत जुड़ जाती है। इसे ऐसे समझिए: अनोखे पासवर्ड हर खाते को एक अलग बंद दरवाज़ा बनाते हैं, और 2FA महत्वपूर्ण दरवाज़ों पर एक पहरेदार खड़ा कर देता है। साथ मिलकर, वे वास्तविक दुनिया के खाता अधिग्रहणों के भारी बहुमत को रोक देते हैं — जो लगभग कभी प्रतिभाशाली हैकरों का काम नहीं होते, बस बड़े पैमाने पर लीक हुए पासवर्ड आज़माने वाले अपराधी होते हैं।
उपयोग करने लायक अतिरिक्त सुविधाएँ
आधुनिक मैनेजर लॉगिन रखने से कहीं ज़्यादा करते हैं। कई ब्रीच डेटाबेस पर नज़र रखते हैं और आपके किसी खाते के लीक में दिखने पर आपको चेतावनी देते हैं। सुरक्षित नोट्स में पासपोर्ट नंबर, वाई-फ़ाई कोड और सॉफ़्टवेयर लाइसेंस रखे जा सकते हैं। फ़ैमिली प्लान आपको चुने हुए लॉगिन — स्ट्रीमिंग सेवा, स्मार्ट लॉक — असली पासवर्ड बताए बिना साझा करने और बाद में पहुँच वापस लेने देते हैं। कुछ पासकी रखते हैं, जो पासवर्डों को धीरे-धीरे पूरी तरह बदल रही नई फ़िशिंग-रोधी साइन-इन विधि है; जब कोई साइट आपको पासकी दे, तो उसे अपने मैनेजर में सहेजना उस भविष्य में जाने का सबसे आसान रास्ता है।
परिवारों और छोटी टीमों के लिए पासवर्ड मैनेजर
एक बार जब आप सेट हो जाएँ, तो पासवर्ड मैनेजर चुपचाप आपके आसपास के लोगों की ज़िंदगी भी बेहतर बना देता है। फ़ैमिली प्लान आमतौर पर हर व्यक्ति को उसका अपना निजी वॉल्ट देते हैं, साथ में उन लॉगिन के लिए साझा फ़ोल्डर जो घर सचमुच साझा करता है — स्ट्रीमिंग सेवाएँ, घर का वाई-फ़ाई, उपयोगिता खाते, स्मार्ट दरवाज़े का ताला। पासवर्ड आगे-पीछे मैसेज करने के बजाय (एक आदत जो उन्हें संदेश इतिहास में हमेशा के लिए छोड़ देती है), आप एक बार, सुरक्षित रूप से साझा करते हैं, और किसी भी समय पहुँच अपडेट या वापस ले सकते हैं। अगर कोई रिश्तेदार फ़ैमिली वॉल्ट में सहेजे किसी खाते से लॉक हो जाए, तो आप सहायता लाइनों पर शाम भर होल्ड पर रहने के बजाय मिनटों में उनकी रिकवरी में मदद कर सकते हैं।
यही तर्क छोटी टीमों और व्यवसायों पर लागू होता है, जहाँ सोशल मीडिया, आपूर्तिकर्ताओं और उपकरणों के साझा लॉगिन आमतौर पर ऐसे दस्तावेज़ों में लिखे होते हैं जिन्हें कोई भी खोल सकता है। एक व्यावसायिक पासवर्ड मैनेजर हर कर्मचारी को उसका अपना वॉल्ट देता है, प्रबंधकों को क्रेडेंशियल बताए बिना साझा करने देता है, और — सबसे महत्वपूर्ण — किसी के जाने पर तुरंत पहुँच हटा देता है, बजाय इसके कि एक दर्जन पासवर्ड बदलकर उम्मीद की जाए कि कुछ छूटा नहीं। घरों और कंपनियों दोनों के लिए पैटर्न एक ही है: एक सुरक्षित प्रणाली चिपकने वाले नोटों, स्प्रेडशीट और संदेशों के उलझाव की जगह ले लेती है, और हर कोई ज़्यादा सुरक्षित और कम परेशान रहता है। अगर आपका परिवार कुछ मुट्ठी भर खाते भी साझा करता है, तो केवल यही फ़ैमिली प्लान की छोटी लागत को उचित ठहरा सकता है।
अक्सर पूछे जाने वाले प्रश्न
क्या मुफ़्त पासवर्ड मैनेजर पर्याप्त अच्छे हैं?
अक्सर, हाँ। Bitwarden जैसे प्रतिष्ठित मुफ़्त संस्करण असीमित पासवर्ड और सिंकिंग उसी एन्क्रिप्शन के साथ देते हैं जो भुगतान वाले प्लान में होता है; भुगतान वाले संस्करण मुख्य रूप से शेयरिंग, ब्रीच रिपोर्ट और सहायता जोड़ते हैं। Apple और Google के बिल्ट-इन मैनेजर भी मुफ़्त और सुरक्षित हैं। महत्वपूर्ण यह है कि आप किसी एक का उपयोग करें, यह नहीं कि आप किस संस्करण के लिए भुगतान करते हैं।
क्या मुझे अपने ब्राउज़र की बिल्ट-इन पासवर्ड सहेजने की सुविधा का उपयोग करना चाहिए?
यह पासवर्ड दोहराने या नोटबुक से कहीं बेहतर है, और कई लोगों के लिए यह बिल्कुल अच्छी शुरुआत है। समर्पित मैनेजर मज़बूत क्रॉस-प्लेटफ़ॉर्म सहायता, शेयरिंग, ब्रीच निगरानी और पासकी प्रबंधन जोड़ते हैं। अगर आप पूरी तरह एक ही इकोसिस्टम के अंदर रहते हैं, तो बिल्ट-इन विकल्प ही आपकी ज़रूरत हो सकता है; अगर आप डिवाइस और प्लेटफ़ॉर्म मिलाते हैं, तो समर्पित ऐप ज़्यादा सुगम होता है।
मेरे पासवर्ड कितने लंबे होने चाहिए?
जेनरेटर को फ़ैसला करने दें: 16–20 रैंडम अक्षर ज़्यादातर खातों के लिए मज़बूत मानक हैं, और चूँकि आप उन्हें कभी टाइप या याद नहीं करते, लंबाई का कोई नुक़सान नहीं है। अपने मास्टर पासफ़्रेज़ के लिए, कम से कम चार रैंडम शब्दों का लक्ष्य रखें। लंबाई अनुमान लगाने के ख़िलाफ़ सबसे सरल और सबसे प्रभावी बचाव है।
निष्कर्ष
पासवर्ड मैनेजर दर्जनों मज़बूत पासवर्ड याद रखने के असंभव बोझ को हटाता है, आपसे ठीक एक पासवर्ड याद रखने को कहकर। बदले में आपको हर खाते के लिए अनोखे क्रेडेंशियल मिलते हैं, ब्रीच का नुक़सान एक ही साइट तक सीमित रहता है, मिलती-जुलती फ़िशिंग पेजों से सुरक्षा मिलती है, और सुबहें शांत होती हैं। आज ही कोई प्रतिष्ठित मैनेजर चुनें, पहले अपने ईमेल और बैंकिंग को सुरक्षित करें, और जैसे-जैसे आगे बढ़ें दोहराए गए पासवर्ड बदलते जाएँ। कुछ ही हफ़्तों में, आपकी ऑनलाइन सुरक्षा का सबसे कमज़ोर हिस्सा चुपचाप सबसे मज़बूत हिस्सों में से एक बन जाएगा।